O cartão da Trust Wallet não existe e a marca já foi usada em três domínios falsos e em um anúncio pago
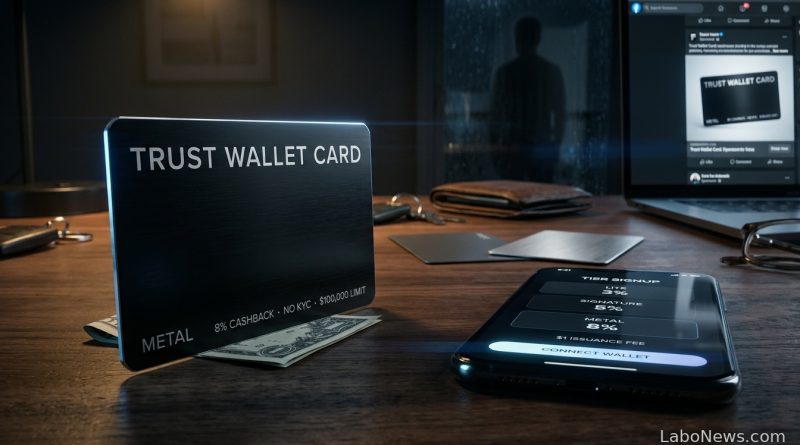
O pesquisador de segurança Daniel, conhecido no X como @0xDani, publicou na segunda-feira a captura de um site que vende um cartão com a marca da Trust Wallet. A oferta vinha em três níveis, do Lite ao Metal, com limite de US$ 100 mil, cashback de até 8%, acesso a sala VIP em aeroporto e emissão por US$ 1. A Trust Wallet respondeu com o chefe de segurança da empresa, que negou qualquer vínculo com a página. A promessa, no entanto, não é nova e já circulou em pelo menos três domínios desde agosto.
A própria oferta entrega o problema. Nenhum emissor regulado oferece ao mesmo tempo limite alto, cashback de cartão premium, isenção de verificação de identidade e emissão por um dólar. Um cartão metálico com acesso ilimitado a sala VIP custa mais para produzir do que a taxa que o site cobrava para enviá-lo.
O cartão que a Trust Wallet não tem
A Trust Wallet não tem cartão. O endereço trustwallet.com/card devolve erro 404, e o menu do site lista troca de moedas, compra de cripto, rendimento, staking e previsões de mercado, sem nenhuma área de cartão. O que a empresa oferece é o inverso, a compra de cripto paga com cartão comum, e isso é outra coisa.
Quem se apresenta como chefe de segurança da Trust Wallet, James Bro, respondeu a Daniel no X com a orientação que repete em todos os alertas. Produto da casa só existe no aplicativo e no site oficiais, e a empresa nunca pede a frase de recuperação, nem por site, nem por e-mail, nem por mensagem direta.
A conexão da carteira, sozinha, não dá ao site o direito de mover o saldo. O risco aparece na sequência, quando a página pede uma assinatura ou uma aprovação que libera um contrato a gastar um token específico, e essa autorização pode ser usada depois sem nova confirmação do dono. Quem digitou a frase de recuperação entrega a carteira inteira de uma vez.
Três domínios em dois meses
O registro do PhishDestroy, que cataloga páginas de phishing, mostra a mesma promessa em endereços diferentes ao longo de dois meses. O primeiro, trustwalletcards.vercel.app, foi marcado em 20 de agosto e seguia no ar com o conteúdo visível quando o serviço conferiu, em 19 de outubro. O segundo, twcards.onrender.com, apareceu em 11 de setembro e também continuava online e redirecionando visitantes na mesma data. O terceiro, trust-cards.store, foi visto em 29 de setembro e saiu do ar no dia seguinte.
Os três usavam hospedagem barata ou gratuita, do tipo que qualquer pessoa abre com uma conta, e os três anunciavam um cartão com a marca da Trust Wallet. O primeiro e o terceiro recebem nota máxima de risco no serviço, 100 de 100, e o segundo ficou em 83. No VirusTotal, que reúne dezenas de motores antivírus, o mais antigo tinha 11 de 91 motores apontando a página como maliciosa, o que mostra o tamanho da janela em que o site segue acessível antes de ser reconhecido.
O anúncio pago e a camuflagem
Em 7 de outubro, o próprio chefe de segurança da Trust Wallet alertou para uma campanha ativa com o mesmo chamariz, o cartão da Trust Wallet, distribuída por anúncios pagos no Instagram. O golpe usava camuflagem, técnica em que a página mostra uma versão inofensiva para quem chega de computador e carrega o dreno só no celular, dentro do navegador do aplicativo.
O caminho descrito por ele começa no anúncio, que leva a um endereço curto. Esse endereço redireciona para uma página com o nome da Trust Wallet e o convite para conectar a carteira, e a conexão segue para um pedido de assinatura que esvazia os tokens. É a mesma mecânica do site que Daniel publicou, só que com verba de anúncio por trás.
O que fazer com um site desses
Quem conectou a carteira e assinou algo deve revogar as autorizações dadas, com uma ferramenta de checagem de aprovações, e acompanhar os movimentos da carteira nos dias seguintes. Quem digitou a frase de recuperação precisa tratar a carteira como perdida e mover o que sobrou para uma nova, com frase nova, porque a antiga pode ser usada de novo a cada recarga.
Denunciar a página ao suporte da Trust Wallet, pelo aplicativo oficial, e guardar os hashes das transações ajudam a investigação, e o dinheiro não volta por esse caminho. Transferência para carteira de golpista é definitiva.
O teste que resolve a dúvida antes de qualquer clique é simples. Se a oferta de cartão não está no aplicativo da Trust Wallet nem em trustwallet.com, ela não é da Trust Wallet, independentemente de o site ter logo, licença em quatro países ou depoimento de cliente. E se a página pede para conectar a carteira antes de mostrar o produto, a ordem das coisas já está errada.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.