Cofre Tranche na Avalanche é esvaziado de US$ 1,01 milhão em USDC
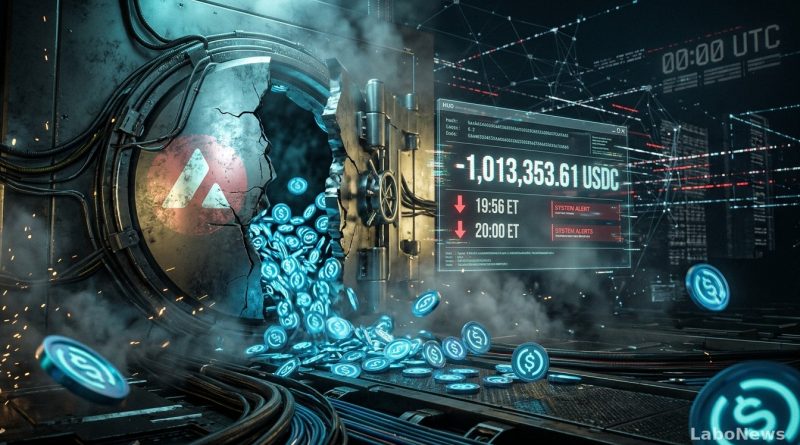
Um atacante drenou cerca de US$ 1,01 milhão em USDC de um cofre do tipo Tranche na rede Avalanche na noite de terça-feira, 27 de outubro. A empresa de segurança Blockaid identificou o exploit e o descreveu como ainda em andamento no momento do alerta.
O cofre afetado está ligado às empresas Valinor Digital e Fence. A Blockaid marcou as duas no alerta publicado no X. A empresa não esclareceu qual das duas opera o cofre, e nenhuma delas havia se manifestado publicamente até o fechamento desta matéria.
Como o ataque funcionou
Um empréstimo-relâmpago, ou flash loan, é uma modalidade de crédito sem garantia que precisa ser tomado e quitado dentro da mesma transação na blockchain. O atacante usou essa ferramenta para tomar USDC emprestado, depositá-lo no cofre e sacá-lo de volta, tudo em sequência. Com isso, conseguiu inflar a quantidade de cotas do cofre e, em seguida, resgatá-las em troca do USDC que o contrato ainda mantinha.
O prejuízo ficou em torno de US$ 1,01 milhão, espalhado por duas transações. Na primeira, às 19h56 no horário do leste dos Estados Unidos (20h56 em Brasília), o mesmo valor entrou e saiu do cofre. Na segunda, às 20h00 no horário do leste dos Estados Unidos (21h00 em Brasília), o contrato enviou 1.013.353,61 USDC para o endereço do atacante, que repassou os fundos para a carteira controlada pelo invasor.
Uma investigação posterior da empresa SlowMist apontou uma falha na lógica de acerto do cofre. No momento em que o dia virou no fuso UTC, o sistema tratou um pagamento de principal programado como se tivesse sido recebido, mesmo sem USDC ter entrado de fato. Com isso, a capacidade de saque disponível foi inflada e o atacante repetiu a mesma operação de retirada, drenando o saldo restante.
O que sobrou para os depositantes
Um levantamento on-chain mostrou saldo zero de USDC no endereço do cofre afetado, o que significa que não há mais USDC disponível ali para atender pedidos de resgate. A Blockaid não informou quantos depositantes foram atingidos nem se os fundos podem ser recuperados. Também não estava claro se o cofre foi pausado ou se a falha foi corrigida.
O caso não comprometeu a rede Avalanche nem a stablecoin USDC em si. A vulnerabilidade ficou restrita à lógica de acerto e saque do cofre afetado.
Flash loans em outros protocolos
Empréstimos-relâmpago já foram usados em outros ataques na Avalanche. Em fevereiro de 2023, a plataforma de troca de stablecoins Platypus perdeu cerca de US$ 8,5 milhões após um atacante combinar um flash loan com uma falha na verificação de solvência do protocolo. Ataques semelhantes em outras redes também aparecem no histórico recente da indústria, como o exploit da Allbridge na Solana, que drenou cerca de US$ 1,65 milhão usando a mesma técnica de manipulação de liquidez (exploit da Allbridge na Solana).
A Blockaid descreveu o prejuízo do cofre Tranche como um total parcial e o ataque como ainda em curso quando publicou o alerta. Até o momento, não há confirmação de recuperação dos fundos nem avaliação completa dos danos aos depositantes.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.