A Polkadot manda trocar as chaves de quem usou a extensão Fearless desde 2025
A Polkadot Community Foundation publicou nesta quarta-feira um aviso para quem instalou a extensão de navegador da Fearless Wallet. Quem abriu a carteira ao menos uma vez desde fevereiro do ano passado deve tratar todas as contas que passaram por ali como comprometidas e criar chaves novas fora do Fearless. O motivo está no código do próprio aplicativo, que passou a mandar as chaves privadas das contas para um servidor de terceiros assim que a carteira era desbloqueada.
Oito pessoas relataram movimentações que não fizeram e que a fundação diz ter localizado na blockchain. A soma chega a 17.286 DOT, perto de US$ 20,2 mil pela cotação desta quarta-feira. A conta tende a crescer, porque o aviso trata como exposta qualquer carteira que tenha passado pela extensão, mesmo que o dono não tenha visto saída nenhuma até agora.
O envio acontecia na hora de desbloquear
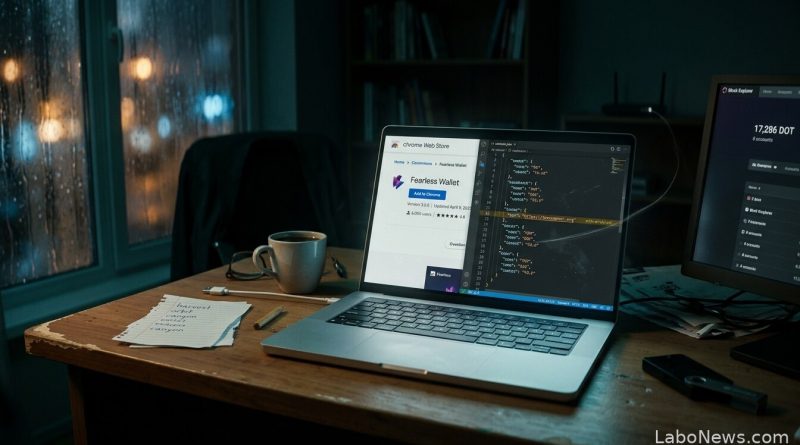
O trecho entrou no projeto em fevereiro de 2025, no dia 19, junto de uma alteração ampla batizada de "TON ecosystem". Ficou escondido dentro de uma função que deveria apenas atualizar o saldo de tokens da rede TON. Quando o usuário digitava a senha para abrir a carteira, a função recolhia a semente da conta. Se a conta tivesse sido criada de outra forma, recolhia o arquivo de backup, com a senha em texto puro. Depois embaralhava tudo com uma chave vazia, que qualquer programa desfaz em um comando, e colocava o resultado no link de uma chamada para tonscanner.org, um domínio fora do projeto.
Nada aparecia na tela. Qualquer erro no caminho era descartado sem aviso ao usuário, e as contas que já tinham sido enviadas ficavam anotadas em uma lista local para não repetirem o caminho. Quatro versões carregaram o trecho e o executaram. A 3.0.1 abriu a série, depois vieram a 3.0.3, a 3.0.4 e a 3.0.5. A 3.0.2 chegou a trazer o código no pacote, sem que nada o acionasse.
Um arquivo público ligava e desligava o envio
A partir da 3.0.3, o destino dos dados deixou de estar escrito no aplicativo. Passou a vir de um arquivo de ajustes hospedado no GitHub, em um repositório público mantido pela própria desenvolvedora. Com o campo do servidor preenchido, o envio acontecia. Com o campo apagado, parava.
O histórico de alterações do repositório registra nove períodos com o campo ativo. O primeiro aparece em março de 2025, no dia 7. O último começou em 15 de maio daquele ano e só terminou em outubro de 2026, no dia 10. Somados, os nove períodos ficaram ativos por cerca de 571 dias.
O trecho saiu do repositório no dia 25 de junho deste ano. Para quem já tinha a extensão instalada, não mudou nada. As três versões mais recentes com o trecho continuam no navegador de quem baixou e consultam o arquivo sempre que a carteira é aberta. Se o campo voltar, os envios voltam. Por isso a fundação pede que a extensão seja removida depois que os fundos estiverem em segurança.
A loja continua entregando a versão comprometida
Na tarde desta quarta-feira, a página da Fearless Wallet na loja de extensões do Chrome mostrava a versão 3.0.5, atualizada pela última vez em abril do ano passado, no dia 9, e o botão de instalação seguia disponível. Nenhuma versão nova foi publicada desde então. A desenvolvedora registrada é a SORAMITSU AG, com endereço em Baar, na Suíça. O site da carteira também mantém o convite para baixar a extensão e informa 250 mil usuários.
A versão para Firefox usou o mesmo código e saiu da loja. Quem a usou no período deve tratar as chaves como expostas. Os aplicativos para Android e iOS revisados pela fundação não trazem o trecho, e isso só protege quem nunca levou a mesma frase de recuperação para o navegador, situação comum quando o backup do Google Drive é restaurado dentro da extensão.
O que fazer com DOT travado em staking
Parte dos afetados não consegue esvaziar a conta na mesma hora. DOT em staking, em pool de nominação ou preso a um voto de governança não sai com um clique. A orientação é iniciar o desbloqueio do staking, que para nominadores leva de 1 a 2 dias, e buscar o PAPI Rescue, ferramenta feita pelo time do polkadot-api para resgatar o que sobrou em carteiras invadidas. A chave privada não precisa ser entregue a ninguém, nem a quem se apresente como suporte.
Vale olhar o histórico da conta antes de qualquer coisa. Staking interrompido sem ordem do dono, destino de recompensa alterado, saída de pool, voto removido e transferências pequenas de teste são sinais de que outra pessoa já usa a chave. A fundação também alerta para golpes de recuperação e lembra que a Polkadot não tem conta de suporte no X.
Os relatos chegaram antes do aviso
Em outubro de 2025, um usuário abriu um tópico no fórum da Polkadot para relatar a perda de 260,05 DOT três dias depois de atualizar a carteira. O suporte da Web3 Foundation respondeu naquele momento que nenhuma falha no aplicativo havia sido confirmada. Esse é o primeiro caso da lista que a fundação mantém hoje, com data de 30 de setembro do ano passado.
Os oito relatos vão de setembro do ano passado a setembro deste ano. O maior deles passou de 8,9 mil DOT, em uma conta aberta no Fearless e depois migrada para outra carteira. Nos oito, as transações relatadas aparecem na blockchain, sem que se saiba como cada chave vazou.
A Fearless nunca foi carteira oficial da Polkadot. O aviso destaca isso no alto do texto, ao lado do pedido para trocar as chaves, e sugere a Nova Wallet para criar o par novo. Até a tarde desta quarta-feira, nem o site da carteira nem a página da extensão na loja traziam menção ao aviso.
Onze dias separam o desligamento do interruptor da publicação do aviso. Nesse intervalo, a extensão seguiu instalada nos navegadores, sem atualização e sem aviso a quem já a tinha aberto.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.