O modelo que se copia ainda não cabe no aparelho que ele invade
A Anthropic publicou na segunda-feira uma pesquisa sobre programas capazes de se copiar sozinhos de um aparelho conectado para outro, sem operador humano no comando. Os autores, William Zhou e Daniel Freeman, da equipe de pesquisa de segurança da empresa, escrevem que a distância para isso encurtou para poucos meses, e que os primeiros alvos seriam aparelhos comuns, entre eles fornos conectados, televisores de marca genérica e câmeras de segurança.
A diferença está na bagagem. Além do código, o programa carrega os pesos do modelo, e o aparelho invadido passa a rodar a própria inteligência que o copiou.
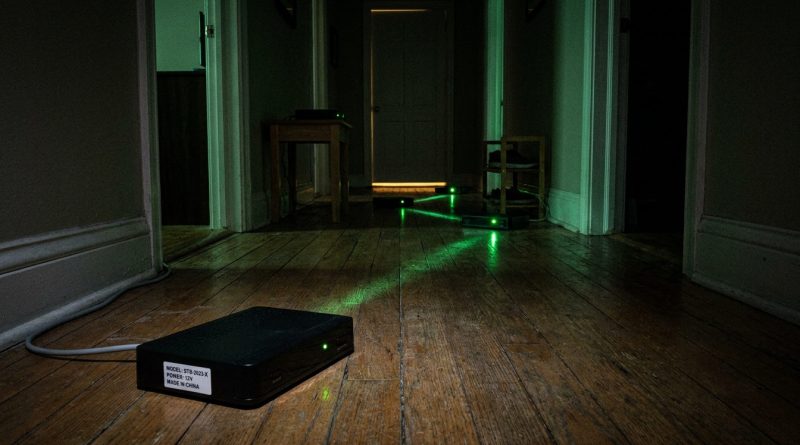
As duas etapas mais difíceis já foram demonstradas em separado. Um modelo de 9 bilhões de parâmetros, o Qwen3.5-9B, deixou um servidor em funcionamento em 8 de cada 9 aparelhos testados, de placas pequenas da Nvidia a computadores Mac e placas de vídeo RTX 4090. Em outro teste, o modelo maior Gemma4-26B-A4B foi repartido entre 15 caixas de TV de marca genérica compradas a cerca de US$ 55 cada e respondeu a 0,39 token por segundo.
Peças que já funcionam separadas
Nenhuma dessas máquinas foi projetada para rodar inteligência artificial. Juntas, dividindo o mesmo modelo, deram conta da tarefa, ainda que em ritmo modesto.
O passo seguinte foi fechar o ciclo. A empresa montou uma rede isolada de oito máquinas simulando celulares Android e soltou nelas um exemplar do programa. O GLM-5.2, um modelo de porte muito maior, completou a volta inteira em quatro das cinco tentativas e alcançou as oito máquinas, resultado que nenhum outro modelo aberto do teste conseguiu repetir. A própria Anthropic ressalva que a porta de entrada estava sem senha, o que faz do experimento um teto otimista. O GLM-5.2 não cabe em um aparelho de casa, então ficou hospedado fora da rede e instalava um modelo pequeno nas máquinas tomadas.
O programa que comandava a invasão não era o mesmo que se instalava em cada máquina tomada. A inteligência que abria as portas seguia rodando em outro lugar.
O que falta para o verme completo
A conta que separa os dois lados aparece medida na pesquisa. Um verme autônomo precisa de um modelo acima de certo patamar de capacidade para completar a cópia sem errar e, ao mesmo tempo, abaixo de certo tamanho para caber no aparelho que ataca. Esses dois limites ainda não se cruzam. O modelo que fecha o ciclo é grande demais, e os que cabem em aparelhos com memória de 4 GB erram nas etapas em sequência. Pela projeção da Anthropic, feita a partir do ritmo histórico de evolução dos modelos, um modelo de até 30 bilhões de parâmetros deve alcançar o patamar necessário até o fim de 2026.
A empresa trata o prazo como estimativa aproximada. A medida de evolução usada na conta acompanha a capacidade geral dos modelos, e a habilidade de se copiar pede uma aferição própria.
Quando funcionar, não será rápido. Preparar o ambiente em cada aparelho novo leva de 28 a 51 horas com o modelo de 9 bilhões de parâmetros e de 71 a 150 horas com o maior deles, e cada cópia completa consome de um a dois dias. O avanço seria lento e persistente, em ritmo bem distante do que se vê em um ataque clássico. A comparação que a Anthropic usa é com moscas-da-fruta ou com um mofo limoso, organismos que se multiplicam devagar, dia após dia.
O ritmo lento é parte do método. O tempo que o programa leva para dobrar de tamanho se conta em dias, desde a chegada ao aparelho até a primeira cópia funcionando.
A quantidade de aparelhos disponíveis é o que dá tamanho ao risco. A referência usada no estudo é a botnet Kimwolf, que chegou a mais de 2 milhões de dispositivos no auge, quase todos aparelhos com Android de marca desconhecida. Em uma frota desse porte, contando 15 aparelhos para cada cópia do modelo maior, haveria cerca de 133 mil cópias em operação e um total de 80 mil tokens por segundo, o equivalente a no máximo 40 placas H100 da Nvidia. A capacidade bruta é modesta, e a estimativa se apoia em um tipo de aparelho e em uma botnet do passado.
Em um sistema assim, desligar um aparelho não interrompe os outros, porque não existe uma sede única. A rede se sustenta sem ponto central de comando, e cada nó que continua de pé segue no trabalho.
O que muda em relação às botnets antigas
Botnets conhecidas ficam presas ao tipo de aparelho que sabem invadir, e entravam por listas de senhas de fábrica. A Kimwolf atacava TVs Android e celulares, e apenas isso. Um verme com um modelo dentro lida com máquinas que nunca viu, muda de estratégia quando a primeira tentativa falha e passa o aprendizado adiante. No teste de preparação do ambiente, o modelo de 9 bilhões de parâmetros acertou 45% das tentativas na primeira geração e subiu para uma faixa de 61% a 84% depois disso, porque cada cópia herda as anotações da anterior.
A experiência acumulada por uma cópia vira ponto de partida da próxima, e a limpeza fica mais difícil a cada geração. O avanço não depende de um programador do outro lado, porque as cópias se aprimoram sozinhas pelo caminho.
Existe precedente de defesa que funcionou. Quando uma operadora usou evidências externas de infecção para isolar e avisar clientes, a quarentena aplicada à botnet Mirai limpou 92% dos aparelhos infectados em duas semanas, contra 74% quando o cliente não era avisado. Fabricantes também podem reduzir o número de alvos, e o Reino Unido já proíbe senhas de fábrica em aparelhos conectados. Apagar um replicador desses exigiria o esforço conjunto de todas as operadoras com rede infectada, e a própria Anthropic trata essa parte como difícil.
O primeiro indício disponível é o tráfego. Um aparelho recém-infectado recebe pesos de vários gigabytes, e as máquinas que dividem o mesmo modelo conversam em volume fora do normal.
Não existe ainda um replicador completo em circulação. O que existe são modelos capazes de cumprir, um a um, os passos da corrente de cópias, e um ritmo de evolução que aponta para o fim deste ano. A orientação dos pesquisadores é endurecer os sistemas e se preparar para um mundo em que programas assim já estejam instalados.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.