Uma instrução de limite dada à IA não é um limite, e o manual da MEXC e da Hacken explica por quê
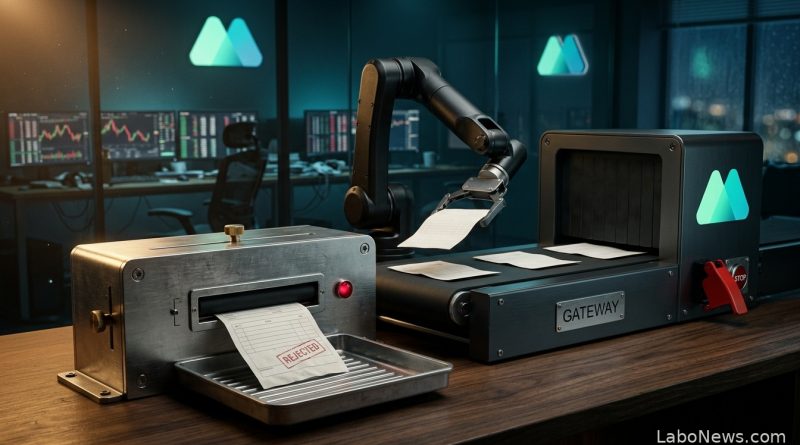
A MEXC e a Hacken publicaram na terça-feira um manual de segurança para negociação com inteligência artificial. O documento tem dez itens, cinco para quem opera e cinco para as plataformas, mas a frase que organiza todo o resto é uma só. Um pedido de limite escrito dentro do prompt é um conselho ao modelo. Quem recusa a ordem é o sistema que fica entre o agente e a corretora.
O manual chama essa camada de gateway. Antes de chegar ao mercado, cada ordem gerada pelo agente passa por uma checagem que não depende de o modelo ter entendido a regra. O par está na lista permitida? A ordem cabe no limite? A posição resultante estoura a exposição? A alavancagem está dentro do teto? O preço está perto de uma referência independente? Falhou uma condição, a ordem morre, e o modelo não tem como passar por cima dessa checagem.
O risco que o documento põe no papel
O capítulo mais duro trata de um risco que não passa por senha. Agentes de negociação leem notícia, página de pesquisa, post e descrição de token, e esse material pode carregar instrução. Um teste do laboratório da Hacken descrito no manual usou uma instrução escondida em um changelog para fazer um agente executar um script sem aprovação. Em negociação, o mesmo caminho vira ordem não autorizada, mudança de parâmetro ou uma sequência de ordens.
O texto cita um levantamento de 2026 com 7.973 servidores MCP ativos, a camada que liga modelos de IA a ferramentas e dados externos. Desses servidores, 40,55% expunham essas ferramentas sem autenticação. Dos 119 servidores com OAuth testados, nenhum estava livre de brecha no login.
O segundo risco não precisa de invasão. Volume artificial, livro de ofertas falsificado, contas coordenadas publicando a mesma tese e feed de preço atrasado fazem o agente decidir com dado tecnicamente válido sobre um mercado que não existe. A ordem pode ser legítima para a corretora e ruinosa para quem mandou.
Tirar o saque não resolve
A parte que contraria o senso comum está no quarto capítulo. Proibir o agente de sacar reduz o estrago de uma chave vazada e não impede prejuízo, porque uma chave só de negociação ainda pode comprar um ativo ilíquido do próprio atacante a preço inflado, dar saída para ele em um mercado manipulado ou abrir posição alavancada que só gera perda.
O manual separa então dois tipos de limite. O de permissão diz o que o agente pode fazer. O financeiro diz quanto ele pode perder, com teto por ordem, por posição e por dia. O piso recomendado tem cinco peças. Chave sem permissão de saque, dinheiro isolado, limite de perda definido por quem é dono da conta, registro de todo o caminho da ordem e um botão de parada operado pela corretora, não pelo agente nem pelo fornecedor dele.
O documento também define a assimetria das mudanças. O que reduz risco passa a valer na hora. O que aumenta permissão ou teto exige confirmação extra e, quando fizer sentido, uma espera.
O que quem opera já faz
A pesquisa que originou o manual ouviu 3.708 pessoas e mostra um usuário mais cauteloso do que a conversa do setor sugere. 84,8% usaram IA para analisar ou negociar nos seis meses anteriores, e 53,1% usam toda semana. A tarefa mais comum é resumir notícia, citada por 54,3%, e só 7,6% põem execução direta entre os usos principais.
Um em cada cinco já deixou a IA executar sem aprovar cada ordem. Metade das pessoas com experiência em execução automática diz temer não perceber ou não conseguir parar o problema a tempo.
Os limites mexem no apetite. Sem eles, 55% aceitariam deixar a IA operar sozinha. Com tetos de fundos, posição, alavancagem e perda, com parada automática no limite, a aceitação vai a 71,8%. O dinheiro autorizado continua pequeno. 54% não passariam de 20% da conta, e só 6,5% liberariam mais da metade.
Sobre regra obrigatória, 95,5% apoiam pelo menos uma. A mais votada, com 55,3%, é um teste de risco antes do primeiro uso. Auditoria independente e teto de capital e de perda que o usuário não consegue desativar vêm logo atrás, com 38,8% cada. A preferência por decidir as próprias configurações ficou com 46,2%, contra 25,7% que preferem um mínimo igual para todos.
Quem assina o manual
A Hacken não chegou agora. É ela que assina a verificação da prova de reservas da MEXC, cuja captura de setembro mostrou 12.202 bitcoins guardados para 4.106 de clientes no relatório do mês passado. As duas empresas já trabalhavam juntas quando o manual foi escrito.
O que o manual pede às plataformas é diferente do que a verificação de reserva entrega. Reserva é uma foto do que existe no cofre em um dia. O gateway é uma regra que age em cada ordem, e ele fica dentro da plataforma que hospeda o agente. Nenhum dos cinco itens da lista do usuário permite conferir se esse gateway existe. O quarto manda confirmar quais permissões a IA tem e como revogar o acesso. Não manda, porque não dá, ler o código que recusa a ordem.
Também não é a primeira vez que a exchange publica um dado para ser conferido e o dado não bate. No começo deste mês, o endereço da primeira alocação do Guardian Fund, o fundo de proteção criado pela MEXC em maio, apareceu vazio depois de receber mil bitcoins, que saíram em uma transação única em 20 de julho, como a conferência dos endereços mostrou.
O manual não marca data para quando os limites deixam de ser opcionais. Ele recomenda auditoria independente e teste contínuo, e deixa a decisão de obrigar com cada plataforma. Do lado de quem opera, a lista termina em cinco perguntas. Do lado de quem hospeda o agente, termina em cinco interruptores. O único que impede a ordem de sair é o que fica na plataforma.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.