A Lightning já tem defesa pós-quântica e o custo aparece na banda
Quatro universidades dos Estados Unidos apresentaram na terça-feira uma defesa contra o computador quântico feita sob medida para a Lightning Network, a camada que move pagamentos de bitcoin fora da blockchain. O sistema se chama PQLN e saiu em setembro no arXiv, sem ter passado por revisão formal. O trabalho reúne pesquisadores de quatro instituições americanas, a East Texas A&M, a North American University, a Florida Gulf Coast e o Instituto de Tecnologia da Flórida. Eles escreveram cerca de 11 mil linhas de código dentro do Rust-Lightning, um dos principais programas da rede, e testaram tudo em nós reais.
Mesmo que o Bitcoin troque um dia a sua criptografia por uma versão resistente ao quântico, a mudança não chega à Lightning. A camada tem comunicação e pedidos de pagamento próprios, que dependem de outro conjunto de regras.
Por que a Lightning não espera o Bitcoin
O artigo dimensiona a rede em cerca de 16 mil nós e 33 mil canais públicos, com perto de 3,7 mil bitcoins depositados, números que o grupo tirou do painel mempool.space. Toda essa estrutura assina e troca chaves com a mesma matemática de curva elíptica que sustenta o Bitcoin, o que a coloca sob o mesmo risco do algoritmo de Shor, aquele que derruba justamente esse tipo de conta. É a exposição que já obrigou o Zcash a refazer a migração dele, agora começando pelos endereços à vista.
A pressa tem um motivo concreto. Um atacante não precisa esperar o computador quântico ficar pronto para agir. Basta gravar o tráfego cifrado que circula hoje, guardar e abrir anos depois, quando a máquina existir.
A proteção entra ao lado do que já existe
O PQLN não substitui nada. Ele mantém a criptografia atual e acrescenta duas peças ao lado dela, o ML-DSA, para assinaturas digitais, e o ML-KEM, para a troca de chaves. Os dois são padrões do NIST, o instituto de normas dos EUA, publicados em 2024. Quem atualiza o nó anuncia as chaves novas no gossip, o boletim em que os nós informam canais e taxas, e cada vizinho passa a guardar aquela chave desde o primeiro anúncio. A partir daí, anúncio com chave trocada é recusado. A conversa inicial entre dois nós ganha uma camada extra, em porta separada, para ninguém forçar um recuo em silêncio.
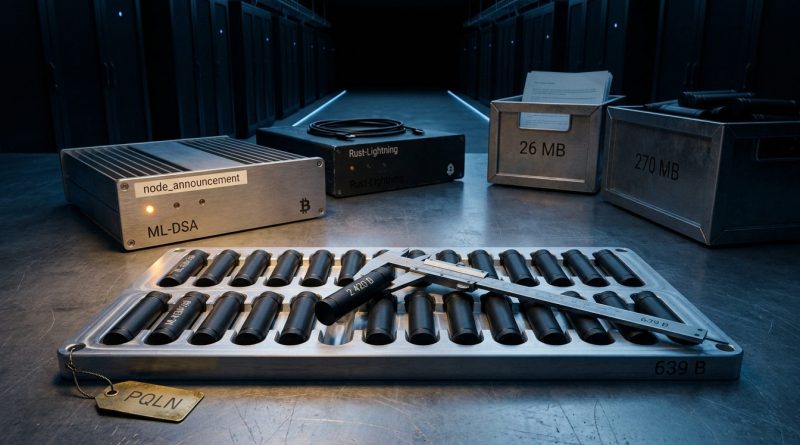
O obstáculo é de tamanho. O conjunto padrão do ML-DSA gera assinaturas de 2.420 bytes, e cada campo de fatura aceita no máximo 639 bytes. Um pacote de chave ML-KEM-768 tem 1.088 bytes e encheria quase todo o espaço de 1.300 bytes reservado para o caminho de um pagamento.
A saída foi fatiar. Assinaturas grandes são divididas em pedaços que caibam nos campos existentes, e os pacotes de chave viajam em uma lista de tamanho fixo colocada ao lado da cebola, a estrutura que esconde o caminho do pagamento. A lista sempre leva 20 posições, com as reais na frente e o resto preenchido por pacotes falsos idênticos aos verdadeiros, para que um nó no meio da rota não consiga contar quantos saltos aquele pagamento tem.
Como as adições viajam em campos opcionais do protocolo, programas desatualizados simplesmente ignoram o que não conhecem. Um nó com PQLN pode entrar na rede hoje, sem que ninguém do outro lado precise atualizar antes.
Doze cenários em nós reais
Os 12 cenários misturaram nós com e sem a atualização, da criação de um canal a reembolsos. Nenhum travou, e com os dois lados na versão nova a proteção é integral.
Com um nó antigo no meio do caminho, a operação volta para a criptografia clássica e ainda assim se completa. Com a trava de exigência ligada, o nó recusa o recuo e a operação falha antes de qualquer valor sair do lugar.
O custo de processamento ficou baixo. Nenhuma das operações extras passa de 0,33 milissegundo. Quando a rede entrega 10 megabits, um pagamento protegido soma de 19 a 53 milissegundos por salto, um acréscimo que ninguém percebe na ponta. Em uma conexão de 1 megabit, sobe para algo entre 160 e 187 milissegundos por salto, e um pagamento de três saltos passa de 0,65 segundo para 1,21 segundo.
A banda é o problema. Adotando os padrões escolhidos, um nó baixa 10,2 vezes mais dados de gossip e guarda 8,8 vezes mais. Entrar na rede de 33 mil canais custaria perto de 270 megabytes, contra 26 hoje, e o Falcon, menor e ainda em padronização, derruba o volume para 115 megabytes.
A proteção tem limites, e os autores os listam. As chaves que sustentam os canais ficam gravadas na própria blockchain e seguem no padrão antigo, porque trocá-las exigiria mudar as regras do Bitcoin. A distribuição de chaves confia na primeira aparição de cada nó, então um nó que só encontre um vizinho depois de o computador quântico existir pode guardar a chave de um atacante. Não há rotação de chave prevista. Os testes cobriram apenas o Rust-Lightning, e os tipos de mensagem criados ainda precisam ser registrados no processo que padroniza a Lightning.
Para fechar a brecha do primeiro contato, o artigo propõe dois caminhos. Um registro novo, assinado com a chave antiga, permitiria trocar a chave guardada. A chave do canal também poderia carregar um compromisso com as chaves novas, do mesmo modo que o Taproot carrega um script.
A Lightning concentra hoje o maior sistema de pagamentos instantâneos do Bitcoin, e a ordem escolhida é deliberada. Enquanto o Bitcoin discute como trocar a assinatura que protege as moedas paradas, a parte que move pagamentos todo dia se prepara por conta própria. Outras frentes tentam o mesmo sem tocar nas regras da rede, como a verificação pós-quântica que a QuFi propôs em setembro.
O código está aberto no GitHub, e os autores afirmam que o desenho pode ser levado aos outros programas de nó, algo que deixaram para trabalhos futuros. Por ora, a proteção existe em uma implementação, roda em nós reais, sem depender de mudança alguma no Bitcoin.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.