
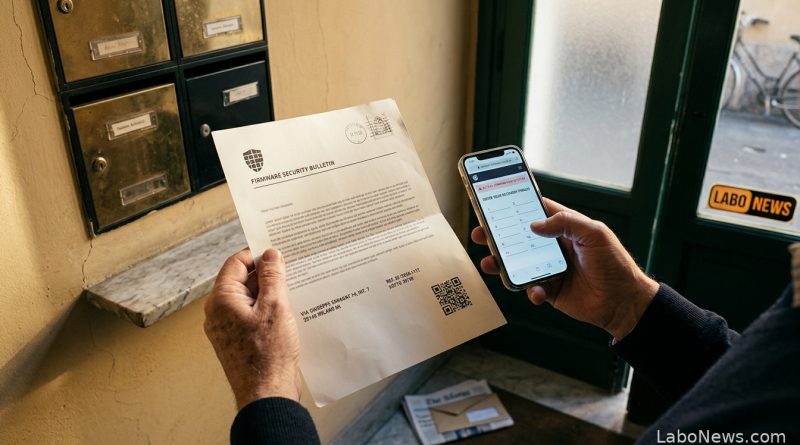
Sem barra de endereço, a carta falsa da SafePal cobra a frase de recuperação
Nome certo, endereço certo, detalhes do pedido certo. A carta impressa que chegou a clientes italianos da SafePal nos últimos dias acerta em tudo o que o destinatário consegue conferir. O texto avisa de uma falha crítica de firmware, manda apontar o celular para um código QR e leva a uma página que imita o site da fabricante, hospedada na Arweave, rede em que o arquivo publicado fica no ar sem depender de um servidor que alguém possa desligar. Lá, o pedido é a frase de recuperação, as 12 ou 24 palavras que são a própria chave da carteira.
A SafePal confirmou o golpe no X na quinta-feira, 12, e ligou as cartas ao vazamento que divulgou em agosto. Em canal nenhum a SafePal pede a frase de recuperação, e carta em papel não é um formato que ela use. As carteiras seguem intactas, segundo a fabricante. Para derrubar o domínio falso, a área de denúncias contra golpes do site oficial recebe o registro fotográfico, desde que o código apareça na imagem.
As informações impressas nas cartas vêm desse vazamento, segundo a fabricante. Uma falha de autorização no plugin que acompanha os pedidos expôs dados de 39.798 clientes, em compras feitas entre março de 2025 e abril de 2026. Telefones, endereços, e-mails, nomes e detalhes das compras ficaram acessíveis a terceiros. O lote não trazia as palavras que reconstroem a carteira nem as chaves que assinam transações, e dados de cartão também ficaram de fora, segundo a empresa, que detalhou o episódio em agosto.
A auditoria externa da loja, conduzida pela Cure53, terminou em 30 de outubro. Contratada para checar as correções e revisar o processamento de pedidos, a firma não encontrou vulnerabilidades, conforme a SafePal. Já para os domínios falsos, a empresa contratou fornecedores de detecção, entre eles a Phishfort, e derrubou mais de 30 páginas e links de golpe até agora. O prazo de guarda dos dados de pedido caiu para 90 dias, ressalvadas as exigências legais de cada país.
Boa parte do alcance vem do formato da abordagem. Um e-mail passa por filtro de spam e some com um clique. A carta impressa não tem botão de denúncia e não passa por filtro nenhum. O QR tira do caminho a etapa em que a vítima digitaria o endereço e veria que o domínio não é o oficial.
Pouca coisa vazou, e basta. Saber que alguém comprou uma carteira da SafePal e onde essa pessoa mora já aponta quem tem o que proteger. E-mail e telefone se trocam com facilidade, o CEP da casa não, e é ele que faz a carta chegar na mão certa.
A sequência já apareceu antes no setor. Depois do vazamento de 2020, que expôs nome, telefone e endereço de cerca de 272 mil clientes da Ledger, usuários da fabricante francesa receberam cartas físicas em abril do ano passado, pedindo a frase de recuperação em nome de uma atualização de segurança. Em agosto deste ano, o parceiro logístico da Trezor, a ShipMonk, expôs 13.689 clientes, número revisado para mais de 80 mil semanas depois. Cartas em nome da fabricante checa também circularam, antes e depois do vazamento.
Quem receber uma dessas cartas não precisa abrir nada, basta não escanear o código. Para quem já digitou a frase em alguma página, a orientação é tratar a carteira como comprometida, criar outra em um aparelho confiável e mover o saldo imediatamente. Atualização de firmware se busca no site oficial digitado à mão, nunca por atalho que chegou por mensagem, ligação ou correio.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.


