
Um script de terceiro trocava o endereço da carteira em sites de 178 organizações
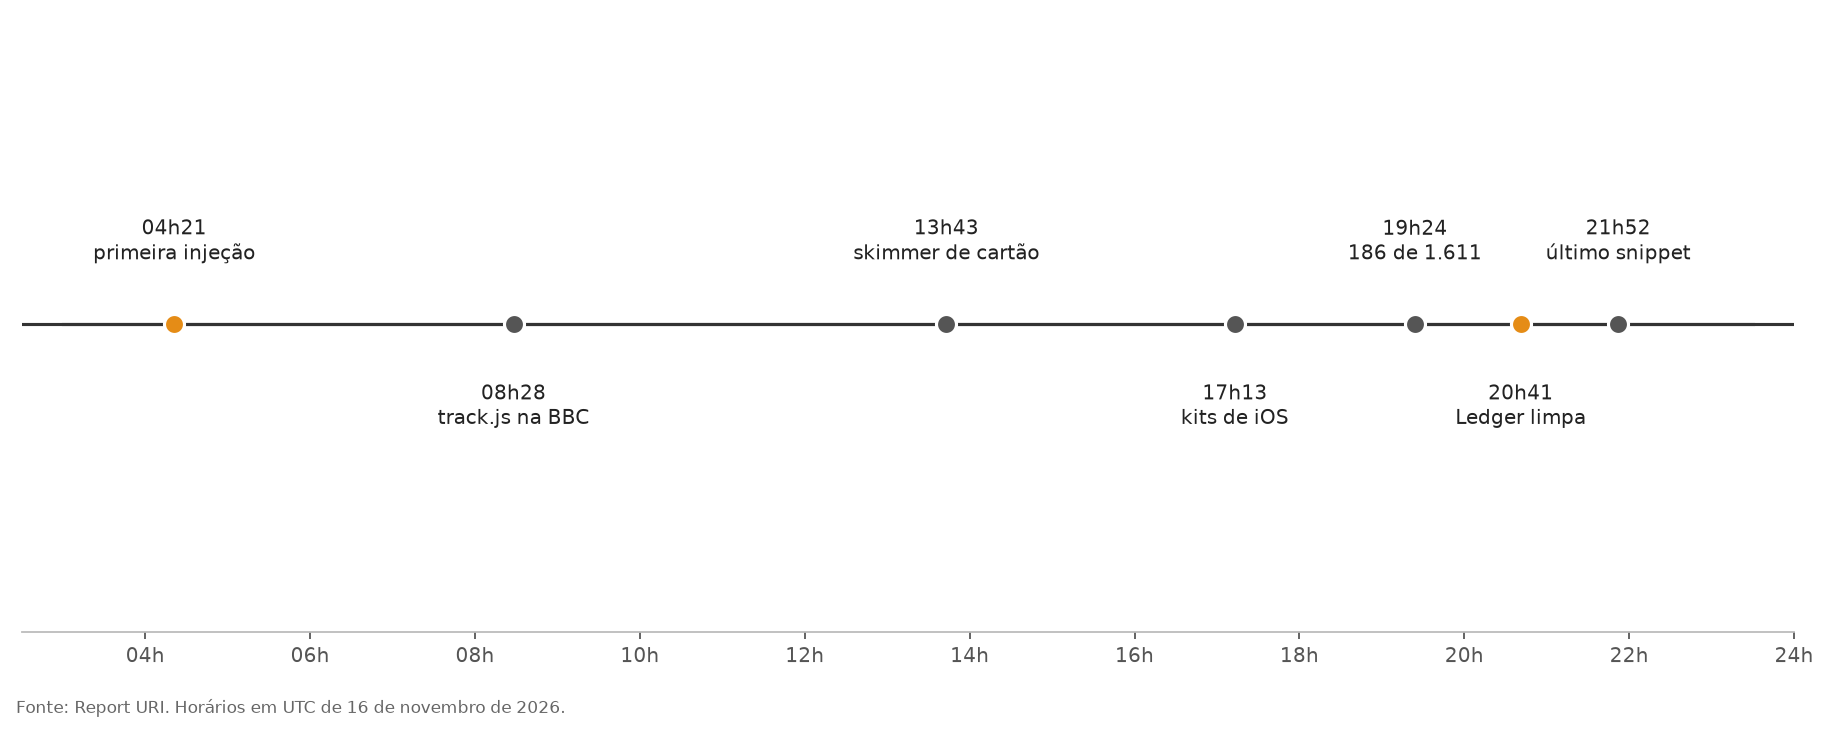
Quem copiou um endereço de carteira em uma das páginas atingidas na segunda-feira pode ter colado o endereço do atacante. O código entrou pelo script que essas páginas carregam para rodar testes e personalizar o que o visitante vê, ficou no ar por cerca de 17 horas e foi retirado na noite de segunda. A primeira injeção apareceu às 4h21 UTC, no arquivo da BBC. Já o da Ledger foi limpo às 20h41.
O que o código fazia era substituir, no texto da página e na área de transferência, qualquer endereço válido de bitcoin, ether e tokens em redes EVM, além de TRON, Solana, TON e litecoin, e ainda bitcoin cash e dogecoin. Ele conferia o checksum antes de trocar, para não estragar endereço inválido, e voltava a varrer a página a cada mudança. Quem copiava um endereço dali, ou de qualquer outro site com aquela aba aberta, podia levar o do atacante. O mesmo script capturava número de cartão, validade e CVV digitados em formulários do próprio site e mandava cookies e um screenshot da página para o servidor do atacante.
Até as 19h25 de segunda, as carteiras do atacante tinham recebido cerca de US$ 7.040, a maior parte em bitcoin. Eram 0,08298 BTC, ou US$ 5.380, mais 17,02 litecoins, 662,9 USDT e 184 TRX em TRON, 0,055 ether e 82 USDT em BNB Chain. Entre 13h03 e 13h05, o USDC em Ethereum seguiu para um endereço de depósito da HitBTC. Nenhum bitcoin havia sido movido. O endereço TRON do atacante já era usado desde março, o que mostra um atacante ativo bem antes deste episódio.
A porta de entrada foi o campo de JavaScript personalizado que a Optimizely oferece a cada cliente, o Project JavaScript, que roda em toda página. Ali o atacante escreveu o carregador e não tocou no resto do arquivo. O snippet continuava saindo de cdn.optimizely.com, com o certificado válido da Optimizely. Não houve envenenamento do cache da CDN. Sites que servem o snippet pelo próprio domínio também foram atingidos, porque o arquivo nasce do mesmo projeto na plataforma. Os sites da própria Optimizely estavam entre os infectados.
A empresa disse à imprensa que a falha explorada estava no fluxo de cadastro de contas do Experimentation, sem detalhar como isso dava acesso ao projeto de um cliente. Ao longo do dia, o código foi reconstruído 26 vezes, com funções e carteiras novas. O snippet da Smartsheet foi limpo e reinfectado depois, com a URL escondida em base64, sinal de que o invasor continuava com acesso na hora.
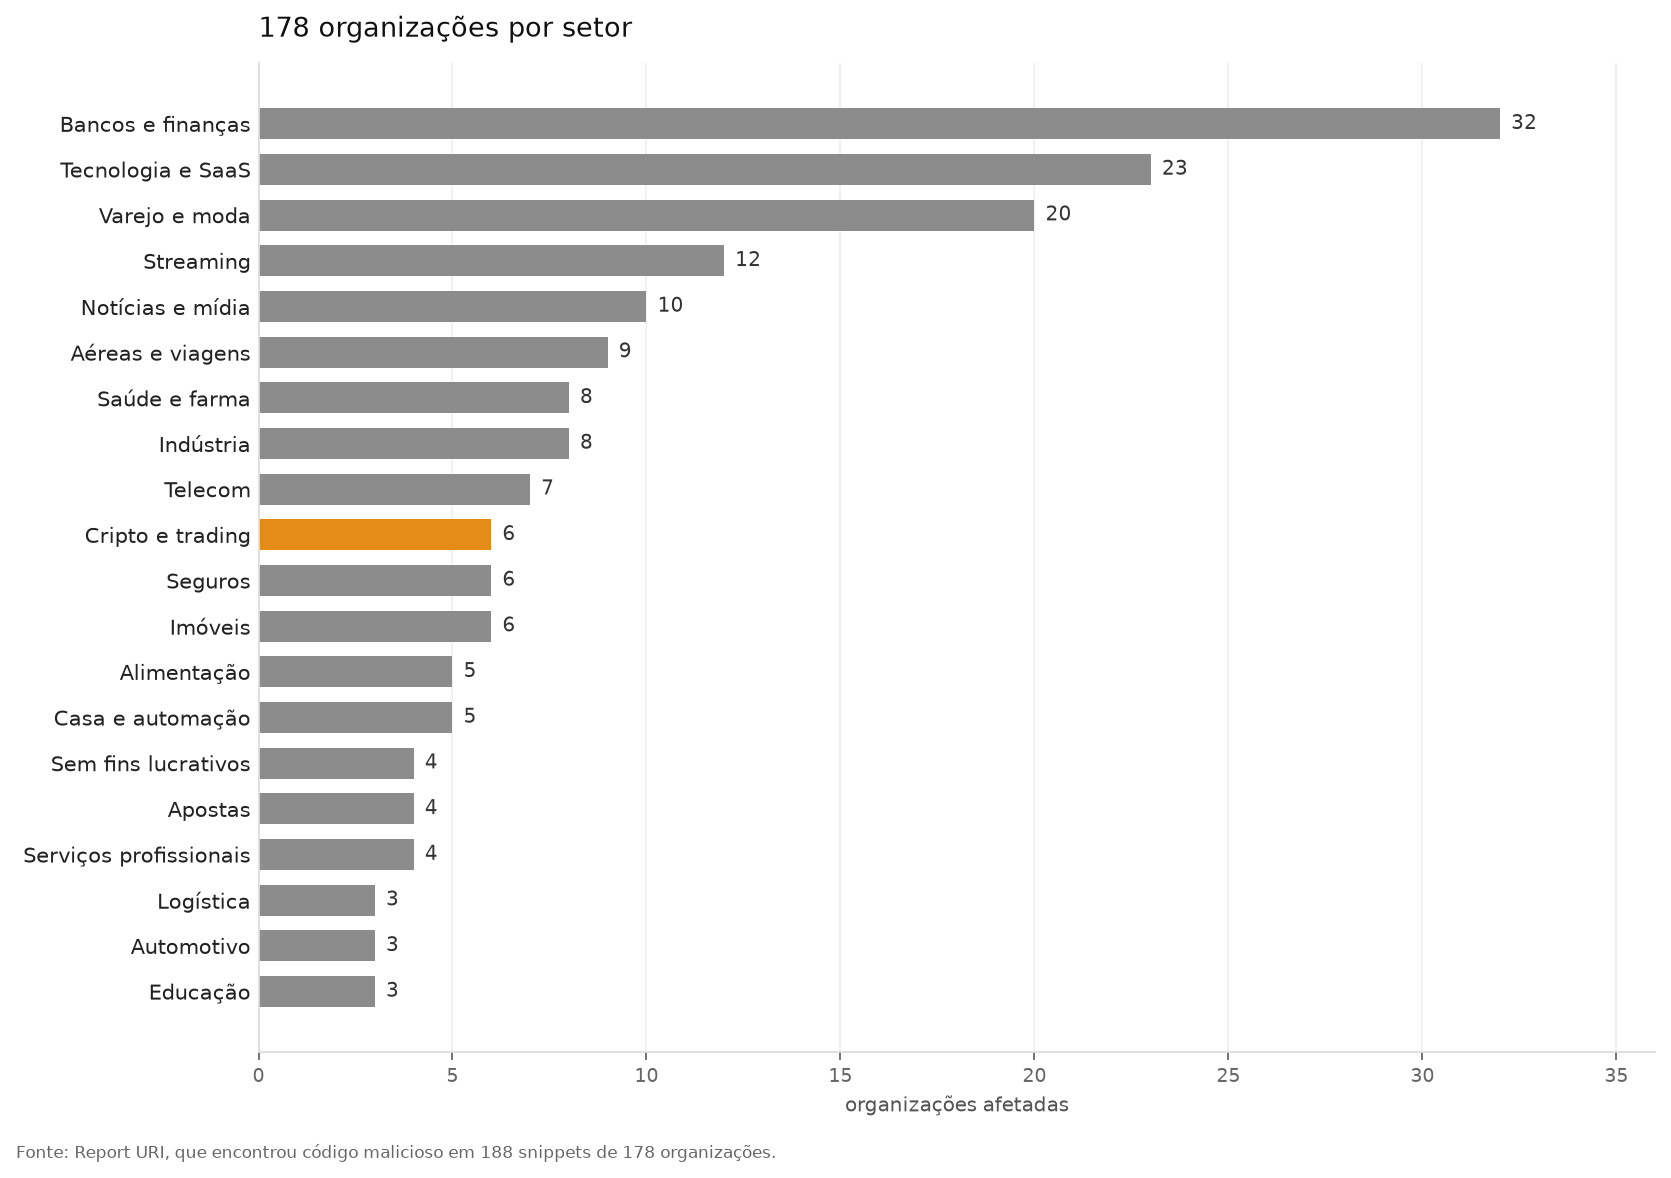
A Report URI, que monitora scripts de sites, baixou 1.611 snippets da plataforma e achou o código em 188 arquivos, pertencentes a 178 organizações. O número real deve ser maior, porque só entraram na conta os arquivos que ela achou a tempo. Entre os afetados estão Zoom, CNN, BBC, Salesforce, GitLab, IKEA, HSBC e Equifax. No setor de cripto e trading estão seis empresas, Ledger, IG, OANDA/Coinpass, interactive investor, TMS Brokers e Betashares.
A camada que mirava iPhone
Em iPhone e iPad, o script lia a versão do sistema e carregava uma cadeia de exploit em iframe oculto. Aparelhos com iOS 13 a 17 recebiam o kit Coruna. A faixa do iOS 18 recebia o DarkSword. Uma terceira cadeia, para o iOS 26, até agora só identifica o aparelho. Páginas em versões até o iOS 18.6 recarregavam a cada 60 segundos, tentando o exploit de novo. A Hudson Rock confirmou o vínculo com a infraestrutura dos kits, mas disse que a evidência não mostra exploração bem-sucedida nem coleta de dados do aparelho.
O que a Optimizely disse
Em nota no próprio painel de status às 01h02 de terça, a Optimizely confirmou o incidente. O comunicado afirma que alguém sem autorização usou uma falha do Experimentation para injetar o código, que já foi retirado dos projetos afetados. À imprensa, a empresa detalhou que encerrou sessões, revogou tokens, redefiniu o acesso das contas atingidas e bloqueou no Cloudflare o envio de qualquer código aos visitantes. Não informou quantos projetos foram alterados, nem como a falha funcionava, quando a correção entrou ou se o atacante ainda tem acesso.
A Ledger afirmou que o código malicioso não estava mais sendo servido pelo site e que o incidente não afeta a arquitetura dos dispositivos, com as chaves privadas protegidas pelo aparelho. Os scripts da Optimizely foram desativados pela Salesforce em produção e em pré-visualização, por precaução.
O mesmo atacante já vinha operando. Entre 13 e 16 de novembro, um injetor parecido foi servido por scripts da Kissmetrics, da StorifyMe e da Minute Media e apareceu em sites de notícias e de comércio, entre eles o australiano smh.com.au e o alemão faz.net. O truque de trocar o endereço no copiar e colar é antigo e já apareceu em outro ataque acompanhado pelo LaboNews, com a diferença de que agora ele veio dentro de um fornecedor que centenas de sites já carregavam.
Às 21h52 de segunda, um único snippet, o da TalkTalk, ainda servia o código. A Optimizely não publicou análise de causa raiz até a manhã desta terça.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.


