A NSA escalonou a entrada com a rede classificada fora do ar, e o ataque da semana levou US$ 7 mil
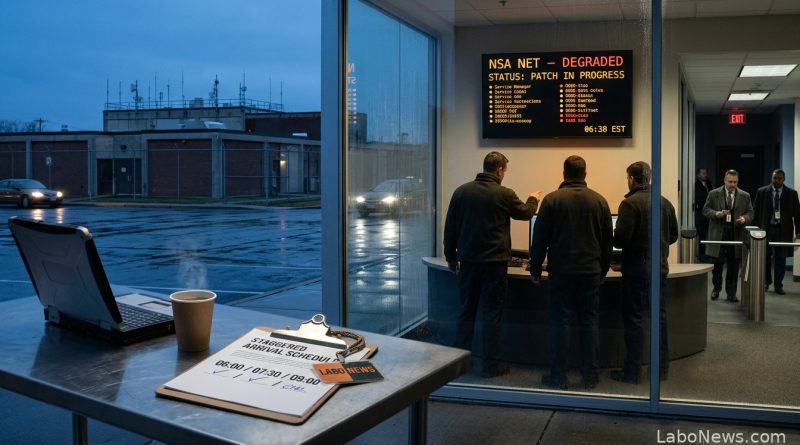
Os funcionários da Agência de Segurança Nacional dos Estados Unidos foram orientados na terça-feira a chegar a Fort Meade, em Maryland, em horários escalonados. Por essa rede passam as comunicações classificadas da agência, e ela estava fora do ar.
Uma pessoa a par do assunto disse que a agência apenas atualizava o software do sistema, que ficaria offline por um período curto, e que não havia sinal de ataque.
O detalhe muda o tamanho da história. A queda da rede mais secreta do governo americano virou manchete porque parecia mais uma peça de uma sequência de falhas em seis dias. Mas, nas que já têm causa declarada, o que aparece não é um invasor.
O que a NSA não disse
A queda foi confirmada por seis fontes ligadas ao caso. Uma fonte ouvida à parte descreveu o quadro como intermitente. Segundo essa fonte, nenhuma capacidade crítica de comunicação se perdeu, e a agência dispõe de várias instalações de reserva para manter a operação. A entrada escalonada não tem função de conter invasão. Serve para que o efetivo, que chega à casa das dezenas de milhares, não tente autenticar tudo de uma vez.
Trata-se de uma rede fechada, de nível ultrassecreto, separada das redes do resto do governo americano. Uma pane ali não derruba o e-mail comum nem o telefone de nenhum outro órgão.
Dois funcionários, um em atividade e outro já fora do governo, disseram que a falha também não impediria a agência de levar inteligência urgente a Donald Trump. O presidente estava em Manila e embarcaria na quarta para a China, onde se reuniria com Xi Jinping e Vladimir Putin.
Nenhum comunicado da agência havia sido publicado até as 15h desta terça, em Brasília. Sem causa, sem escopo, sem prazo de retorno. O "não houve ataque" vem de fonte anônima, e a instituição segue sem se manifestar.
O precedente de 2000
A NSA já viveu isso antes, e naquela vez contou depois. Na noite de 24 de janeiro de 2000, a rede principal da agência caiu e ficou 72 horas comprometida. O comunicado oficial, divulgado cinco dias depois, dizia que a coleta de inteligência seguiu intacta e que o processamento foi o atingido.
À época, o tenente-general Michael Hayden, que dirigia a agência, escreveu à tropa que houve uma "falha grave de sistemas causada por uma anomalia de software" e informou o custo da recuperação, US$ 1,5 milhão.
Duas coisas tornam o paralelo útil. A agência já tratou pane de rede como segredo operacional. E, quando quis, explicou causa e prazo. Vinte e seis anos depois, a mesma agência não disse nada na primeira tarde.
A manutenção que parou o país
Na sexta-feira anterior, o que parou os aeroportos americanos foi a troca de um cabo. A L3Harris, que opera a rede da FAA, trocava cabos de cobre por fibra ótica em um ponto afastado de El Dorado, no Arkansas, quando o roteador novo passou a bombardear a rede com perto de mil tentativas de conexão disparadas em intervalos de quatro a cinco segundos. O excesso desestabilizou comunicações e radares em 17 dos 22 centros de controle.
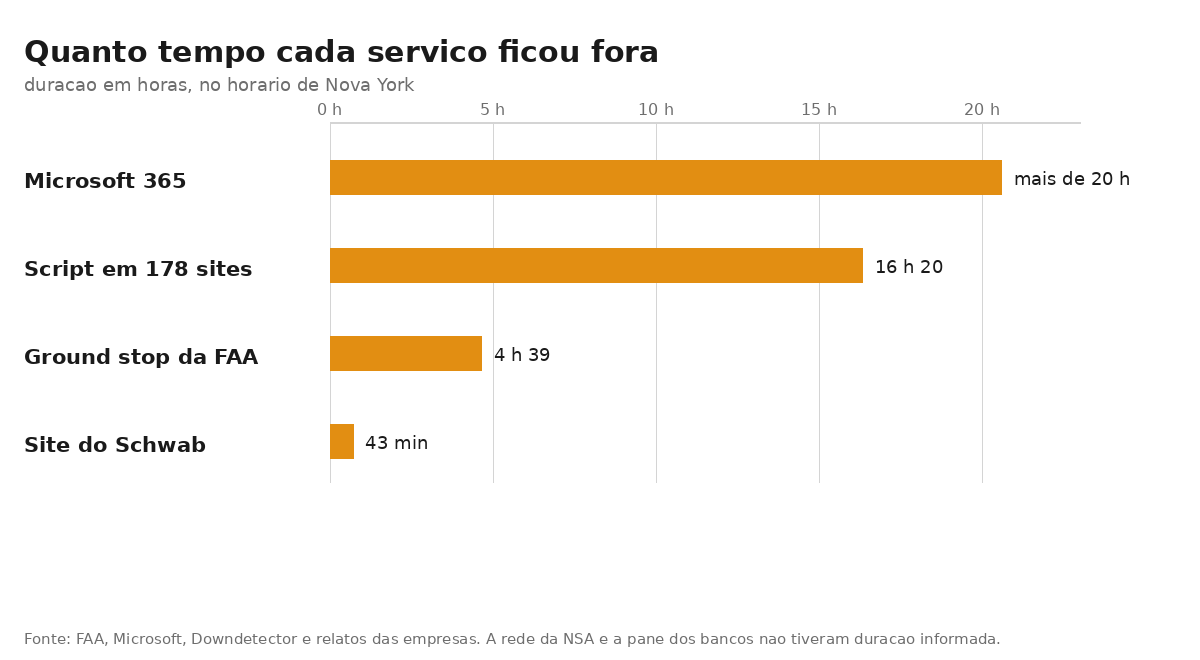
A instabilidade começou às 15h36, e a agência emitiu o ground stop nacional na sequência. O espaço aéreo só foi liberado às 20h15.
Um segundo roteador, instalado três semanas antes em Amarillo, no Texas, passou a transmitir o mesmo tipo de dado assim que o do Arkansas entrou em operação. Sean Duffy, que comanda o Departamento de Transportes, deu o número que explica o resto. Os equipamentos que falharam foram comprados em 2001, ficaram obsoletos em 2006 e seguiam em uso em 2026. Mais de 3.500 aviões estavam no ar no instante em que a ordem saiu, e cerca de 15 mil voos foram afetados entre sexta e sábado.
A investigação segue aberta e o FBI participa. Já a HPE, dona da Juniper, sustenta que o equipamento operou como configurado. Não há indício de ataque estrangeiro, segundo o próprio governo.
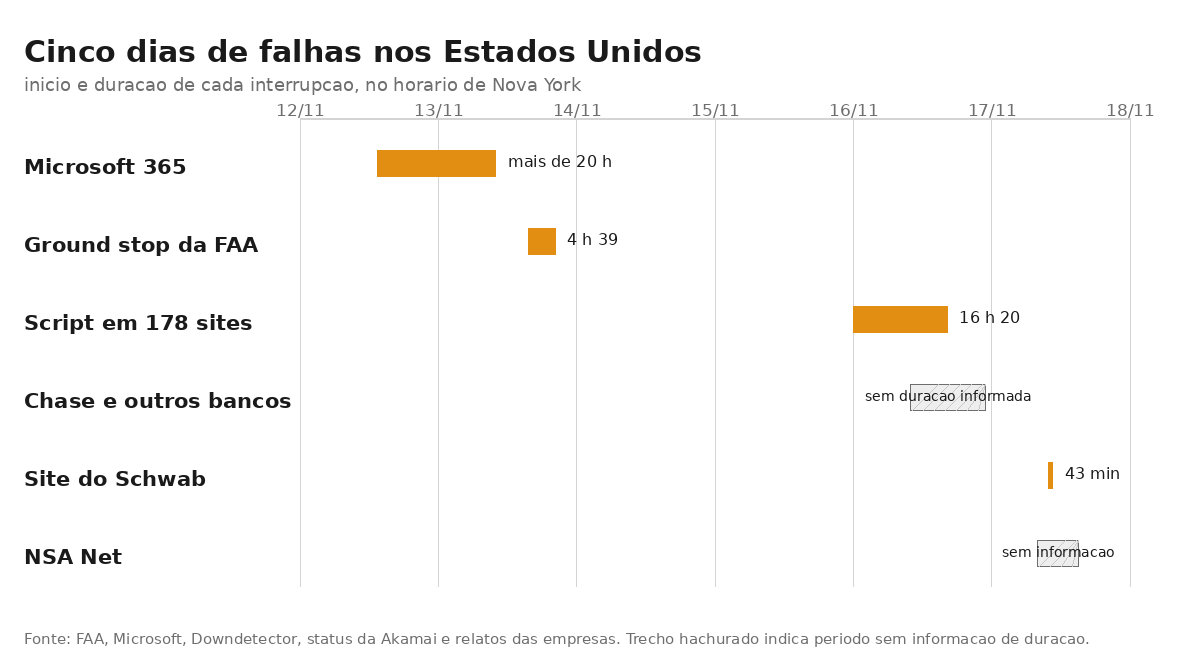
A Microsoft teve o mesmo tipo de problema na quinta-feira. Um defeito latente somado a servidores sobrecarregados tirou Outlook, Teams e Copilot do ar por mais de 20 horas, como mostrou esta reportagem sobre o efeito da pane no pregão.
No caso dos bancos, na segunda-feira, o Chase atribuiu o episódio a uma falha de software em equipamento mantido pela própria empresa. Os outros bancos e o Schwab não explicaram o que houve até agora. O Schwab, que administra US$ 13,27 trilhões de ativos de clientes e 40,4 milhões de contas de corretagem, ficou com a página inicial inacessível por pouco mais de 40 minutos, entre 9h55 e 10h38 de Nova York, e disse que a negociação seguiu disponível por outros canais.
A página de erro citava a Akamai, e a menção virou teoria nas redes. O incidente que a Akamai registrou em seu painel de status terminou no dia anterior e ficou restrito ao componente de relatório do balanceador. A entrega de tráfego não aparece no registro.
O ataque que de fato aconteceu
Enquanto as manchetes corriam atrás das quedas, o ataque confirmado da semana estava em outro lugar. Um script de terceiro, embutido na ferramenta de teste e personalização que as páginas carregam, atingiu 178 organizações e trocava o endereço de carteira que o visitante copiava. A janela de exposição foi de 16 horas e 20 minutos, da madrugada ao fim da tarde de segunda, e a lista de páginas atingidas inclui BBC, Ledger, Zoom e HSBC.
Antes de trocar, havia uma checagem de checksum, para não corromper endereço inválido, e a varredura se repetia a cada mudança na página. O mesmo código colhia dados de cartão digitados nos formulários das próprias páginas, além de cookies e de uma imagem da tela. Quando o script saiu do ar, o saldo acumulado nas carteiras do invasor era de US$ 7.040, com o bitcoin respondendo pela maior fatia. O detalhe completo está em como o script trocava o endereço copiado.
Comparar os dois eventos organiza a semana. A pane que ninguém entendeu ainda não custou um centavo a nenhum usuário de cripto. O ataque que quase ninguém viu pediu US$ 7 mil a quem copiou um endereço de uma página que parecia normal.
O que o governo admite
Markwayne Mullin, à frente da Segurança Interna, resumiu o diagnóstico na terça. Disse que a série de falhas não tem relação com ciberataques e que a causa é outra, tecnologia nova sendo empilhada sobre sistemas antigos, e completou que o país deve ver mais episódios desse tipo conforme a modernização avança. O secretário de Transportes foi mais específico ao tratar do apagão aéreo. Apontou falha de instalação ou de equipamento como causa provável e manteve o FBI no caso por precaução.
Trump, em Manila, foi breve. Disse que coisas assim acontecem e que está tudo bem.
O que continua sem resposta
Quatro perguntas seguem abertas. A causa da queda da NSA Net é a primeira delas. Depois vem o escopo, ou seja, quantas instalações e quantos sistemas foram atingidos. Se o roteador do Arkansas tinha defeito ou se a instalação foi malfeita é a terceira, e aí a resposta depende do laudo que a L3Harris faz na Flórida. Falta ainda o que derrubou o site do Schwab, que a empresa não explicou.
A rede do bitcoin, enquanto isso, seguiu produzindo blocos no ritmo normal. Fechado às 17h10 UTC de terça, o bloco 976.306 trouxe 2.612 transações, e a média das horas anteriores ficou dentro do intervalo esperado de dez minutos.
Ainda assim, o que liga as cinco quedas é a janela de manutenção de uma infraestrutura que passou da validade, em um país que descobriu nesta semana o tamanho do que deixou para depois. Para quem usa cripto, o prejuízo veio de um endereço copiado em uma página que parecia normal. A rede que caiu no Arkansas não custou nada a nenhum usuário.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.