Quem usa Keystone agora confere o nome do desenvolvedor antes de tocar em atualizar
Na manhã de sexta-feira, dia 6 de novembro, a Keystone usou o perfil da empresa no X para pedir que os usuários do app Nexus instalassem a versão 1.3.7. O motivo informado foi um ataque cibernético que atingiu parte dos serviços do aplicativo e deixou usuários sem conseguir usá-lo por um período.
O texto diz que a equipe reforçou a segurança dos servidores e que a investigação feita até ali não encontrou prova de dano aos ativos nem aos dados pessoais de quem usa o app. A empresa pediu desculpas pela interrupção. Nem o método do ataque nem os serviços atingidos foram detalhados.
Junto com o pedido de atualização veio uma instrução que costuma passar despercebida. Antes de instalar, o usuário deve conferir se o desenvolvedor listado na loja é Yanssie HK Limited, o nome da empresa que opera a Keystone. Aplicativo com o nome Nexus e outro desenvolvedor não é da empresa, segundo a publicação. A conferência faz sentido justamente aí. Um aviso de segurança é quando muita gente vai à loja de aplicativos procurar o nome da marca, e um app falso publicado nessa janela aproveita a credibilidade do comunicado.
No Google Play, a versão 1.3.7 estava disponível na sexta-feira. Na App Store, a atualização apareceu no sábado, com a nota curta de correção de um problema de rede.
O aparelho continua fora do alcance
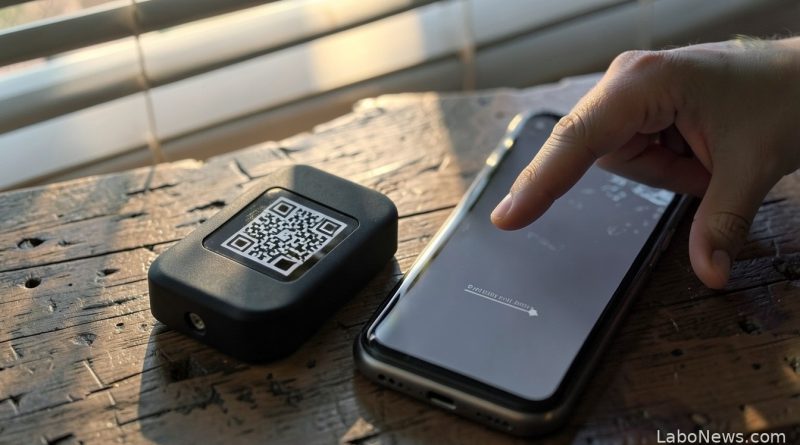
O Nexus é o programa que conversa com a Keystone 3 Pro. O aparelho guarda as chaves e assina as transações sem se conectar à internet, exibindo um código na tela que o app lê com a câmera. A frase de recuperação e as chaves privadas nunca saem dali. Pelos servidores da empresa passa o resto, como a consulta de saldo, o histórico e o envio da transação assinada para a rede.
O ataque ao app não chega à chave guardada no aparelho. O que fica exposto é o que o programa monta e mostra antes da assinatura, como o endereço de destino e o valor, e esse é o trecho que a empresa não detalhou até agora. A conferência final fica na tela do aparelho, que exibe o destino e a quantia antes de o dono aprovar. Sem saber qual serviço ficou exposto, não dá para medir o que um invasor conseguiria ver do lado do app.
Duas semanas, três comunicados
No dia 20 de outubro a Keystone detectou acesso não autorizado ao site. O primeiro aviso público veio quatro dias depois, sobre dados de envio de clientes obtidos por terceiros.
A loja da Keystone roda em Shopify, e os registros atingidos somam 25.964 compradores entre 2024 e 2026. O lote traz nome, contato, endereço de entrega e detalhes do pedido, incluindo qual aparelho a pessoa comprou. A empresa afirma que esses registros não incluíam dados de cartão nem informações bancárias, e que a frase de recuperação e as chaves privadas nunca estiveram ali. Outros 12.873 registros de compras não concluídas entraram na conta por precaução.
Dois dias depois, o segundo comunicado trouxe o dado mais grave. O mesmo invasor havia levado a chave que o aparelho usa para provar que é legítimo. A entrada foi uma brecha num serviço de monitoramento que o site da Keystone utiliza. Com essa chave, alguém pode fabricar um aparelho falso que passa no teste de autenticidade feito pelo próprio dono.
Cada aparelho sai de fábrica com essa chave gravada numa memória que aceita uma gravação só e recusa a segunda. Não existe forma de substituí-la depois. A empresa decidiu descartar as 18.835 unidades que ainda estavam no estoque e colocar uma chave nova nos aparelhos seguintes. Para quem recebeu um aparelho a partir de 21 de outubro, a orientação é falar com o suporte antes de usar, porque a empresa não descarta a hipótese de o produto ser uma cópia. Quem recebeu antes dessa data e passa no teste pode usar normalmente.
O episódio também mexeu com o prazo de guarda dos dados. A Keystone prometia apagar os dados de entrega 180 dias depois de cada pedido, mas a rotina automática que fazia a limpeza falhou e deixou registros antigos no sistema. A empresa reduziu o prazo para 90 dias e pediu à Shopify que apagasse o que passou desse período. O prazo dado terminou em 3 de novembro, e a OneKey, concorrente que vende carteiras físicas, cortou a própria retenção para 30 dias depois do caso.
O Keystone 3 Pro, vendido a US$ 149, está listado como pré-venda, com envio previsto para quatro a seis semanas.
A página de checagem de pedidos prometida no primeiro aviso entrou no ar. Nela, o comprador digita o e-mail usado na compra e vê se o pedido está entre os registros atingidos pelo acesso ao site.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.