A correção da Apple saiu antes do aviso da Binance e sem o nome da falha
A Binance publicou no X, na manhã desta terça-feira, um alerta para quem usa iPhone. O texto cita uma falha que vem sendo chamada de worse_query, que permite a um aplicativo malicioso ler arquivos guardados por outros aplicativos no mesmo aparelho. É nesses arquivos que costumam ficar as frases de recuperação das carteiras, as chaves privadas e as senhas de acesso.
O aviso nomeia três versões do sistema, a 26.7.1, a 27.0.1 e a 27.2. Diz também que o problema é do iOS e não da Binance. A ressalva amplia o alcance, porque a falha não atinge só os clientes da corretora, mas qualquer programa que guarde dados sensíveis na memória do telefone. O perfil Coin Bureau reproduziu o alerta por volta das 7h30 no horário de Brasília, e a mensagem circulou sem nenhuma confirmação pública da Apple.
Na véspera, a Apple havia lançado três atualizações. A 27.2.1, a 26.7.3 e a 18.7.12 chegaram na segunda-feira, 9 de novembro, segundo a lista oficial de versões com correções de segurança.
O código apareceu no domingo
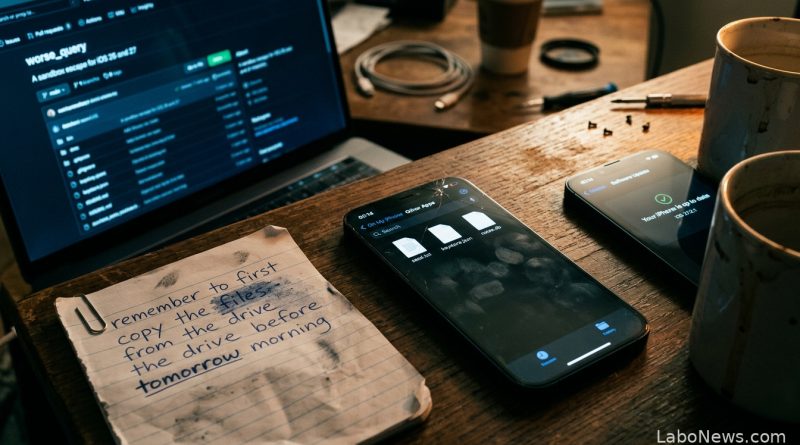
Quem descreveu a falha foi um desenvolvedor que assina como forcequitOS. Ele publicou no domingo, 8 de novembro, um repositório no GitHub chamado worse_query, uma demonstração técnica voltada a desenvolvedores. A descrição do projeto é direta e fala em escapar do isolamento que separa os arquivos de um aplicativo dos demais, no iOS 26 e no iOS 27. O próprio autor avisa que o material não serve para desbloquear o aparelho e que não deve ser apresentado como se servisse.
A lista do projeto inclui as pastas que o código alcança. Estão ali as áreas onde cada aplicativo guarda os próprios dados e as áreas compartilhadas entre aplicativos, que existem justamente para que programas do mesmo desenvolvedor troquem arquivos. Em aparelhos com iOS 27, entram também pastas de sistema.
Não é a primeira vez. Em 11 de agosto, o mesmo desenvolvedor havia publicado o bad_query, com alcance nas versões 26.0 a 26.6.1 e na quarta versão de teste da 27.0. O código novo cobre uma faixa mais recente do sistema, de 26.0 a 26.7.2, e também a 27.2.
A nota da Apple trata de outras falhas
Na nota de segurança da 27.2.1, a Apple descreve nove correções. Elas envolvem AirPlay, Bluetooth, o recurso App Intents, a biblioteca de compressão brotli, dois itens de CoreUtils, dois do aplicativo Mensagens e o serviço rapportd. Nenhuma delas trata do acesso de um aplicativo aos arquivos guardados por outro. O nome worse_query não aparece, e não há CVE associado a ele em nenhuma das notas publicadas até esta terça-feira.
A leitura de quem acompanha o setor foi diferente. O chefe de segurança da SlowMist, conhecido como 23pds, escreveu que a 27.2.1 barra a falha, junto com o kit DarkSword e uma correção para arquivos PDF maliciosos. A afirmação não tem respaldo no texto da Apple, que não confirma nem nega a existência do problema sob esse nome.
Atualizar não devolve o que já saiu
A parte prática do aviso da Binance começa pelo caminho de entrada. Para explorar a falha, é preciso instalar um aplicativo fora da App Store, em geral um arquivo IPA assinado à mão. Sem esse aplicativo rodando, o código publicado não faz nada. A SlowMist fez a mesma ressalva, lembrando que a falha não rouba nada sozinha.
O segundo ponto costuma passar batido. Atualizar o sistema fecha a porta para novos acessos e não desfaz o que já foi lido. Uma frase de recuperação que ficou exposta continua exposta depois da atualização. Por isso a recomendação da Binance é criar uma carteira nova em um aparelho limpo, transferir o saldo e encerrar as sessões abertas, em vez de reutilizar a frase antiga.
O diretor de tecnologia da Ledger, Charles Guillemet, escreveu sobre o mesmo alerta. Para ele, esse tipo de falha costumava custar caro e ficar restrito a atacantes com muitos recursos, e o custo vem caindo para perto de zero, com uso em escala. A orientação dele é não guardar segredo de valor no celular.
O que falta saber
Até o fim da manhã desta terça-feira não havia registro público de roubo de criptomoedas ligado ao worse_query. Também não havia confirmação de que alguma carteira tenha sido comprometida por esse caminho, nem posição oficial da Apple sobre o código. O que existe é um repositório de dois dias, um aviso de corretora e uma nota de segurança que não cita o nome.
Também não fecha a lista de versões. A Binance cita 26.7.1, 27.0.1 e 27.2. O autor do código aponta de 26.0 a 26.7.2 e a 27.2, o que inclui a 26.7.2, lançada em 26 de outubro, e deixa de fora a 27.0.1. Qual das duas listas está completa não é informação pública.
O alerta chega quatro dias depois de outro episódio parecido com iPhone. No começo do mês, um aviso sobre US$ 4,06 milhões roubados foi rastreado até 365 carteiras na rede TRON, com metade das carteiras afetadas perdendo menos de US$ 1 mil. Aquele caso foi ligado a um kit que a Apple corrigiu em março. Este é outro código, com outra origem.
A diferença entre os dois episódios está no que cada um permite afirmar. No primeiro, o dinheiro saiu e foi seguido na rede. No segundo, existe um método descrito em código e nenhum prejuízo confirmado, o que mantém a conversa no terreno do risco e não no do dano.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.