EUA e Canadá montam duas centrais para achar vítimas de golpe antes do saque
A Ontario Securities Commission, que regula o mercado de valores da província canadense, anunciou nesta segunda-feira a Operação Niagara, uma ação conjunta com agências americanas contra redes de fraude com criptomoedas. Coordenada e sediada pela própria comissão, a operação começa com duas centrais, uma em Toronto e outra em Washington.
Toronto abriga a primeira central, com investigadores da comissão e da Polícia Provincial de Ontário. Em Washington, a segunda central reúne o Serviço Secreto americano. O alvo da operação é o golpe em curso. Durante a semana, o foco é localizar pessoas que já perderam criptoativos ou que estão prestes a perder, e chegar a elas antes do saque.
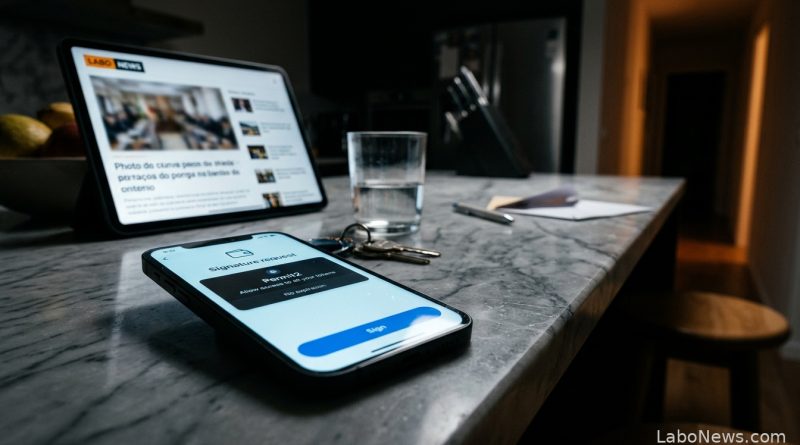
O golpe que as duas equipes perseguem tem nome, approval phishing, e dispensa senha. A vítima é levada a uma página, um aplicativo ou uma mensagem que se passa por um serviço conhecido. Pode ser a promessa de um airdrop, o resgate de um token, a criação de um NFT ou um pedido para verificar a carteira. Ao conectar a carteira, ela assina uma autorização que libera o gasto dos tokens. A partir daí, o criminoso move o que quiser, muitas vezes em minutos, sem precisar da senha nem da frase de recuperação.
Os métodos de detecção que a Niagara usa foram desenvolvidos internamente pela comissão e pela polícia de Ontário ao longo dos últimos dois anos. A lista inclui situações em que a carteira já foi comprometida e os criminosos ainda não moveram os tokens. As duas centrais tentam aproveitar essa janela. Peritos em crime financeiro, investigadores e técnicos em valores mobiliários trabalham em quase tempo real.
Quatro operações em dois anos
A Niagara é a quarta da série, que começou com o Project Atlas, em 2024, passou pela Operation Avalanche em 2025 e pela Operation Atlantic em 2026. Para medir o que ela pode entregar, o melhor termômetro é a Atlantic. Identificou mais de 20 mil endereços de carteira ligados a vítimas espalhadas por mais de 30 países, congelou US$ 12 milhões desviados e mapeou outros US$ 33 milhões suspeitos, e o conjunto supera US$ 45 milhões.
O tamanho do problema que a operação tenta conter aparece nas estatísticas do próprio Canadá. No primeiro semestre de 2026, os canadenses relataram cerca de 351 milhões de dólares canadenses em perdas com fraudes ao Centro Antifraude do Canadá. Fraudes de investimento responderam por aproximadamente 139,6 milhões, a maior fatia, e o relatório inclui os investimentos ligados a criptomoedas entre as armadilhas usadas pelos criminosos.
Participam da Niagara a Polícia Provincial de Ontário, a Real Polícia Montada do Canadá e o Serviço Secreto, além dos reguladores de valores do Quebec, de Alberta e da Colúmbia Britânica. Polícias de Toronto, Calgary e Edmonton, a força municipal da cidade de Quebec e a Sûreté du Québec completam o time de segurança pública. Seis empresas privadas entram como parceiras, entre elas Chainalysis, TRM Labs, Breadcrumbs, Elliptic, Collisionless e Addressable.
Na comissão, a área de fiscalização é comandada por Bonnie Lysyk. Ela afirmou que a fraude ignora fronteiras e escolhe pessoas comuns como alvo, e que a cooperação entre reguladores, polícias e empresas privadas é o que permite desmontar as redes. A agência americana é representada por Tara McLeese, que comanda o escritório de Washington. Segundo ela, redes criminosas que atravessam fronteiras escolhem vítimas no mundo todo e a resposta precisa ser igualmente internacional.
Na força policial de Ontário, quem comanda a área de crimes financeiros é Jennifer Spurrell. Para ela, cada golpe evitado poupa uma pessoa, um grupo familiar ou um negócio do desgaste financeiro e emocional.
O que a comissão não divulgou
Não foram divulgados o número de redes no alvo, o de vítimas já identificadas nem o dinheiro em jogo. Sem esses números, o resultado da Niagara só poderá ser medido depois, com o balanço que a comissão publicar.
A lista de sinais divulgada pela comissão serve de triagem enquanto a operação não termina. Os sinais incluem mensagens não pedidas que oferecem tokens grátis, prêmios com prazo curto ou airdrops, sites cujo endereço lembra o de um serviço conhecido, pedidos para liberar gasto ilimitado de tokens e pressão para agir rápido, com a alegação de que a carteira precisa ser verificada ou sincronizada.
Quem acredita ter caído no golpe deve cortar o contato com os criminosos, trocar as senhas, ativar autenticação em dois fatores e procurar a polícia local. No Canadá, a comissão mantém um centro de contato para confirmar se uma abordagem partiu de um dos participantes da operação. Nos Estados Unidos, o Serviço Secreto orienta procurar o escritório regional e registrar a queixa no IC3, o centro de queixas de crimes na internet.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.