Vazamento na Skladon expõe 27 mil pedidos da Trezor e deixa parte dos clientes sem aviso
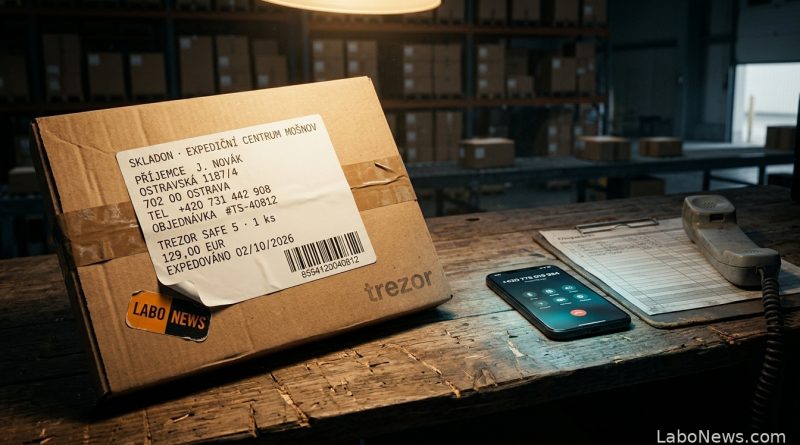
A Trezor informou nesta segunda-feira que um ataque à Skladon, parceira que armazena e envia seus pedidos, expôs os registros de aproximadamente 27 mil compras feitas de 9 de agosto a 7 de novembro. Ficaram com o invasor o nome do comprador, o telefone e o endereço de entrega. Também saíram a data da compra, o produto e o valor pago, além do e-mail. A fabricante afirma que o ataque ficou restrito aos sistemas da parceira e que nenhuma cópia de segurança de carteira, nenhum PIN e nenhuma frase secreta estavam lá, porque nenhuma das duas empresas guarda esse tipo de informação.
A Skladon comunicou a Trezor no dia 15 deste mês, oito dias depois da invasão. A empresa diz que ainda investiga o caso ao lado da parceira e que acredita que os registros tenham sido exportados.
O pacote de dados mistura identificação e hábito de consumo. Nome, telefone, endereço e e-mail permitem chegar até a pessoa. Produto e preço revelam que ela comprou uma carteira de criptomoedas e quanto pagou. Esse conjunto é justamente o que dá credibilidade a um telefonema.
O golpe que cita o pedido
Clientes já procuraram a empresa depois de receber ligações, relata a fabricante. Com o produto e o valor em mãos, o golpista consegue soar como um atendente que consulta o sistema enquanto fala. A orientação da fabricante é tratar qualquer contato não solicitado sobre um pedido como suspeito, mesmo quando a mensagem acerta detalhes da compra.
O risco não termina no dinheiro digital. Quem tem o endereço sabe onde mora uma pessoa que guarda criptomoedas em casa. A Trezor recomenda discrição sobre o assunto e orienta procurar a polícia antes de qualquer outra providência quando a abordagem trouxer ameaça.
A Trezor não liga para clientes nem pede a frase de recuperação. A empresa pede que o cliente abra o suporte pelo site, digitando o endereço, sem clicar em link, QR code ou número que tenha chegado por mensagem.
O cliente que a empresa não consegue avisar
O aviso por e-mail chegou a quem a empresa ainda alcança. Um grupo ficou de fora. Quem comprou nos primeiros dias da janela também pode ter tido os dados expostos, mas não vai receber aviso, porque as informações já tinham sido anonimizadas no sistema da fabricante pelo prazo de retenção. O recado para essas pessoas saiu no blog da empresa e no perfil dela no X.
A janela do vazamento começa exatamente 90 dias antes da invasão, o prazo que a Trezor mantém em seus sistemas. É por isso que os 27 mil pedidos param em 9 de agosto. Quem comprou na primeira semana do período está no começo dessa conta e, quando a Skladon comunicou o incidente, já tinha passado dos 90 dias e sido anonimizado pela fabricante, o que impede o aviso por e-mail.
O caso de agosto foi de outra natureza. Lá, a ShipMonk manteve registros de compras de 2019 a 2021 que o contrato mandava excluir em 90 dias, e o total de clientes atingidos chegou a 80.689, como mostrou a cobertura do primeiro anúncio e da revisão do total.
O que a empresa mudou
A Trezor anunciou duas medidas. A primeira pretende reduzir para 45 dias o tempo que a empresa mantém os registros de cada compra, hoje em 90, com a intenção de cortar mais adiante. A segunda leva a retirada anônima a 18 países europeus a partir desta segunda-feira.
No modelo novo, o cliente pode usar apelido e e-mail descartável, pagar em criptomoeda e retirar a encomenda no ponto de coleta escolhido, sem informar o endereço de casa. A embalagem segue sem marca, e o código de retirada chega à caixa de e-mail descartável.
A Alemanha ficou de fora da versão anônima. Pontos de retirada do país exigem documento com nome real, então os pedidos alemães usam outro formato, em que o comprador informa o nome verdadeiro e apresenta documento na coleta. O endereço de casa e o telefone continuam fora do pedido. Os Estados Unidos também não entram agora, e a Skladon não envia pedidos para lá, o que mantém os clientes americanos fora deste incidente.
Segundo a fabricante, o caso foi comunicado ao órgão de proteção de dados, e os contratos e as exigências de segurança impostos a fornecedores estão em revisão.
Quem embala e despacha os pedidos é a Skladon, empresa tcheca de logística com centro de distribuição em Mošnov, perto do aeroporto de Ostrava, e entrega em mais de 180 países. A Trezor aparece na lista de clientes no site da própria parceira.
Para quem comprou no período, a providência prática é desconfiar de qualquer contato que chegue por telefone, carta ou mensagem e abrir o site da Trezor digitando o endereço, sem passar por link recebido.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.