A proposta que promete contas pós-quânticas antes de 2029 usa o esquema que a Ethereum deixou de fora
Duas mudanças de protocolo bastariam, na avaliação de Christopher Smith, para que redes compatíveis com a Ethereum blindassem contas de usuários contra computadores quânticos anos antes da rede principal. Ele comanda a Quantus, cadeia que entrou no ar em 9 de setembro com assinaturas resistentes ao quântico desde o primeiro bloco. Um artigo assinado por ele e divulgado nesta semana detalha o desenho.
O apelo é fácil de entender. A Fundação Ethereum fixou dezembro de 2029 como prazo para deixar a camada principal resistente ao quântico nas três frentes que a sustentam, execução, consenso e dados, e admite em documento próprio que a agenda é agressiva. Encurtar a fila de atualizações necessárias para chegar lá soa atraente para qualquer rede que não queira esperar.
O que as duas propostas mudam
A primeira é a EIP-8130, redigida por Chris Hunter, engenheiro da Coinbase. O texto cria um registro de chaves dentro da rede. Cada conta lista ali quais dispositivos ou programas podem autorizá-la, com prazo de validade e permissões separadas para pagar taxa, assinar e mover fundos. O endereço continua o mesmo e a chave que assina pode ser trocada quando o dono quiser. É um rascunho publicado em outubro de 2025 e segue em discussão, sem entrada prevista em nenhuma atualização.
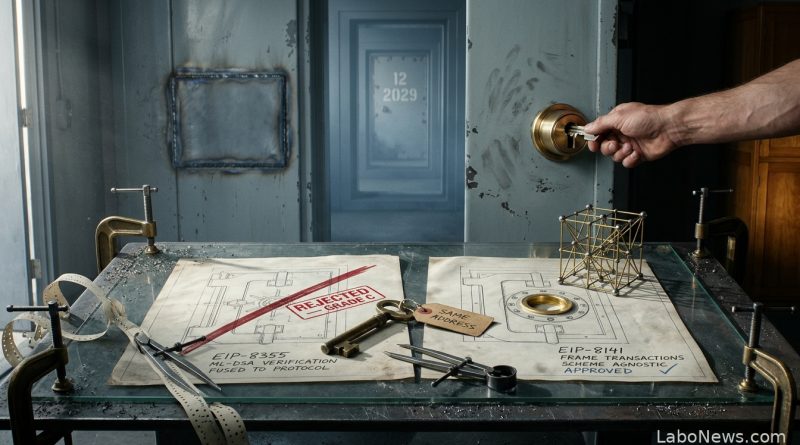
A segunda é a EIP-8355, de Danno Ferrin, apresentada em julho. Ela acrescenta três funções de verificação embutidas para o ML-DSA, padrão de assinatura pós-quântica que o NIST publicou em 2024, nos três níveis de segurança previstos na norma. O mais alto deles existe para chaves que precisam durar décadas. Sem esse apoio dentro da rede, conferir uma assinatura pós-quântica custa caro demais para uso comum, porque a assinatura é grande e o custo de processamento sobe.
A peça principal ficou fora da próxima atualização
A EIP-8355 foi proposta para a Hegotá, atualização marcada para o segundo trimestre de 2027. Não passou. Na avaliação que a fundação publicou em 7 de setembro sobre os 62 projetos candidatos, ela recebeu nota C. O motivo está escrito no documento. A proposta consagraria um esquema específico de verificação pós-quântica antes de uma decisão criptográfica dedicada, o que o texto classifica como padronização prematura.
Quem levou nota máxima foi a EIP-8141, das transações em frames, uma das duas âncoras da Hegotá ao lado da lista de inclusão obrigatória no consenso. O desenho é outro. Cada conta define como quer se autenticar, e a rede aceita a resposta sem embutir uma família de assinatura no protocolo. Um esquema novo entra por essa porta sem exigir uma atualização de rede para cada um.
A diferença de fundo é sobre onde fica o poder de decisão. Gravar o ML-DSA na rede entrega desempenho imediato e fecha a porta para alternativas. Manter a escolha aberta custa tempo agora e preserva a saída caso o padrão envelheça mal. A fundação escreveu que o consenso não tem essa flexibilidade, porque a criptografia dele só muda por atualização de rede. Ali, o desenho completo vem antes de qualquer mudança. Na camada de execução, a aposta foi a oposta.
O esquema escolhido está sob discussão
A escolha pesa mais por causa do que veio antes. Em 7 de outubro, Vitalik Buterin publicou um alerta sobre o risco de a matemática produzida com ajuda de inteligência artificial atingir justamente as construções de retículo, a família à qual o ML-DSA pertence. O roteiro que ele descreveu para a Ethereum naquele texto dispensava retículos e apontava assinaturas baseadas em hash. No mesmo dia, Justin Drake defendeu uma preparação acelerada, com migração de fundos para endereços que nunca enviaram uma transação.
Nada disso indica quebra demonstrada. Charles Hoskinson, que fundou a Cardano, lembrou dois dias depois que os ataques conhecidos foram levados em conta no dimensionamento do ML-DSA. Ainda assim, a proposta que promete velocidade escolheu a família que a liderança técnica da Ethereum trata com desconfiança, e apareceu no mês em que a rede decidiu não fixá-la no protocolo.
A migração fica com o usuário
Há limites que o próprio autor reconhece. O mecanismo não protege carteira que já existe. Corretoras e custodiantes conseguiriam migrar contas de clientes, mas quem guarda as próprias chaves teria de gerar uma nova frase de recuperação e transferir os fundos para um endereço novo. Smith afirma que a proposta não foi implementada nem testada por ele, embora a maior parte dos projetos citados já tenha rodado em alguma rede.
Há um detalhe que o artigo original não menciona. A página que acompanha a EIP-8130 mudou a descrição da proposta. O registro de chaves deixou de ser um formato de transação em outubro, quando as transações em frames adotaram o mesmo modelo de autenticação. Quem consome o registro agora é a EIP-8141, e a EIP-8130 ficou como a peça que guarda a configuração de cada conta. Na prática, a rota curta depende do desenho que a fundação escolheu.
O que o prazo exige
O cronograma oficial tem uma escala que passa batido. Para chegar a dezembro de 2029, a fundação calcula uma atualização a cada 7,2 meses, em média, e reconhece que a margem para atraso é pequena. O plano de reserva se chama pós-quântico mínimo viável, previsto para a etapa J do roteiro e acrescentado na revisão de agosto. Nele, a proteção é parcial, com transações de assinatura baseadas em hash e amostragem de disponibilidade de dados, para manter a rede operando durante o dia da quebra com garantias menores.
A Hegotá não é a atualização pós-quântica. É a que decide se as seguintes chegam no prazo, como escreveu a própria fundação. Redes menores podem tentar o atalho e talvez consigam antes. A Ethereum escolheu gastar o tempo na estrutura que permite trocar de assinatura, ainda sem saber qual delas vai usar.
⚠️ Aviso importante
As informações aqui descritas refletem pesquisas realizadas pelo LaboNews e não devem ser consideradas recomendação de investimento ou endosso de segurança sobre ferramentas ou links externos. Recomendamos que, ao investir ou utilizar ferramentas de terceiros, você faça sua própria pesquisa sobre a segurança e os riscos envolvidos.